圈養“小龍蝦”指南
蔣明 龐卡 王呂秀南 蔡誌郁


商品描述
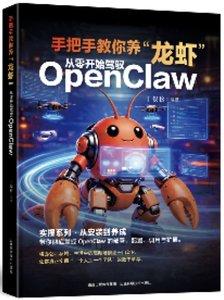
本書以 OpenClaw(又稱“小龍蝦”)這款開源輕量化 AI 智能體框架為核心,聚焦其在本地化部署與日常應用中的實操方式,以“養用結合、養圈並重”為核心方法論,系統講解 OpenClaw的全鏈路知識體系。
全書共 50 講,分為 6 篇。導論篇厘清產品定位,解讀別稱,指明受眾;基礎篇解析 OpenClaw的技術基因、架構模型與安全機制,指導讀者搭建首個工作區;進階篇聚焦人設設計、記憶管理、工具擴展等進階技巧,實現從單兵到多智能體協作的能力提升;實戰篇覆蓋學術研究、政務辦公、企業管理等多場景應用,展示 AI 創造實際價值的路徑;安全篇深入剖析數據、系統、內容等風險,構建“免疫系統”與合規治理體系;未來篇展望技術演進與社會變革,提供行動
指南。
本書適合對 OpenClaw 感興趣,希望學習其使用技巧、實踐應用及風險防控的普通用戶、高校師生、學術研究者、黨政機關人員、企事業單位管理者等閱讀,也適用於科學普及交流,亦可用於培訓。
作者簡介
蔣明,國家級高層次人才、廣西人工智能教育學會會長、桂林電子科技大學教授,紐約大學人工智能博士,曾於美國華爾街和矽谷多家世界500強公司從事人工智能技術創新相關工作17年,近年來帶領團隊開展垂直大模型和場景化智能體創新,打造“AI東博”等標桿示範,積極探索智能經濟新形態實踐。 龐卡,廣西壯族自治區社會科學界聯合會黨組書記、主席。 王呂秀南,廣西壯族自治區社會科學界聯合會辦公室主任。 蔡誌郁,廣西壯族自治區社會科學界聯合會辦公室副主任。
目錄大綱
導論篇:先來認認“小龍蝦”
第 1 講 從“工具”到“代理” 2
1.1 一場“社死”引發的思考 2
1.2 OpenClaw 是什麼 3
1.3 OpenClaw 不是什麼 4
1.4 歷史坐標:從 ELIZA 到 OpenClaw 4
1.5 誤區警示:它是有邊界的“數字實習生” 5
第 2 講 小龍蝦的隱喻 7
2.1 從一次“養蝦失敗”說起 7
2.2 四大隱喻:拆解“小龍蝦”的技術本質 8
2.3 中國語境下的“養”與“圈” 9
2.4 養用結合,養圈並重 10
第 3 講 誰需要本書 13
3.1 本書是為誰寫的 13
3.2 學界研究者:理論深度與學術倫理 14
3.3 黨政機關人員:安全合規與政務效能 15
3.4 企事業單位管理者:降本增效與風險管控 15
3.5 普通大眾:實用技巧與自我保護 16
3.6 怎麼用本書 17
基礎篇:養蝦前的準備工作
第 4 講 OpenClaw 的技術基因 20
4.1 從一次“查源碼”的經歷說起 20
4.2 技術譜系:站在巨人的肩膀上 21
4.3 中國適配:國產化改造與本土化適配 21
4.4 生態現狀:全球開發者社區與中國力量 22
4.5 我的觀察:開源讓 OpenClaw 既有活力又有風險 22
第 5 講 架構解剖 25
5.1 從一次“指令走失”說起 25
5.2 Gateway 層:公司的“前臺” 26
5.3 Agent 層:公司的“員工” 27
5.4 Workspace 層:員工的“辦公室” 29
5.5 三層如何協同工作:一條指令的旅程 30
5.6 三層架構的安全意義 31
第 6 講 能力邊界 34
6.1 從一次“讓它幫我吵架”說起 34
6.2 能力清單:OpenClaw 能做什麼 35
6.3 能力邊界:OpenClaw 不能做什麼 37
6.4 能力邊界表:一張表看懂 39
6.5 邊界意識:如何用好這把“雙刃劍” 39
第 7 講 幻覺問題 42
7.1 從一次“學術造假”說起 42
7.2 技術根源:為什麼 AI 會“做夢” 43
7.3 幻覺的表現形式 44
7.4 風險等級譜系:從尷尬到災難 45
7.5 識別技巧:怎麼發現 AI 在“胡說八道” 46
7.6 應對策略:怎麼讓 AI 少“胡說” 47
第 8 講 安全架構 50
8.1 從一次“免疫失效”說起 50
8.2 安全架構全景圖 51
8.3 第 1 層:網絡層防禦 51
8.4 第 2 層:身份認證層 52
8.5 第 3 層:權限控制層 53
8.6 第 4 層:執行隔離層 55
8.7 最內層:審計監控層 56
8.8 默認配置為什麼是“裸奔” 57
8.9 如何喚醒免疫系統:安全配置三步走 58
第 9 講 人機協作新範式 62
9.1 從一次“甩手掌櫃”的慘敗說起 62
9.2 什麼是“人在回路” 63
9.3 三種協作模式詳解 63
9.4 三種模式的對比與選擇 65
9.5 實戰案例:報銷流程的三種模式應用 65
9.6 設計“人在回路”的 4 個原則 66
9.7 OpenClaw 中的“人在回路”實現 67
9.8 從“人在回路”到“人機共生” 68
第 10 講 環境準備 71
10.1 從一次“安裝翻車”說起 71
10.2 硬件要求:你的電腦夠不夠用 72
10.3 軟件依賴:需要提前裝什麼 73
10.4 安裝指南:三種方式任選 73
10.5 初始配置:讓“小龍蝦”認識你 76
10.6 驗證測試:第 一個任務“整理桌面” 77
10.7 第 一次安全體檢 78
進階篇:養育技巧——從單兵到軍團
第 11 講 人設設計 84
11.1 從一次“人設混亂”說起 84
11.2 人設四要素 85
11.3 人設文件詳解 86
11.4 場景化人設設計 88
11.5 人設測試:如何知道它懂了 89
11.6 疊代優化:從 v1.0 到 v5.0 90
第 12 講 記憶管理 93
12.1 從一次“記憶太好”說起 93
12.2 OpenClaw 的記憶機制 94
12.3 記憶策略:什麼該記,什麼不該記 95
12.4 MEMORY.md 實戰 95
12.5 讓 AI 學會“忘記” 96
12.6 隱私保護:記憶中的敏感信息 97
第 13 講 工具擴展 100
13.1 從一次“什麼都不會”的尷尬說起 100
13.2 Skills 是什麼 101
13.3 Skill 市場:ClawHub 101
13.4 安裝和管理 Skills 102
13.5 Skill 的配置 103
13.6 TOOLS.md :告訴 AI 有什麼工具 104
13.7 讓 AI 調用工具 105
13.8 開發自己的 Skill 105
13.9 Skill 的安全審查 107
第 14 講 渠道接入 110
14.1 從一次“忘帶電腦”的尷尬說起 110
14.2 OpenClaw 支持的渠道 111
14.3 渠道接入的核心概念 111
14.4 主流渠道接入實戰 112
14.5 消息路由:讓不同渠道找對 Agent 115
14.6 DM 策略:設備管理 116
14.7 群組策略:誰可以在群裏指揮 AI 116
14.8 移動端遠程管理 117
第 15 講 代碼能力 120
15.1 從一次“AI 幫我重構代碼”說起 120
15.2 代碼生成:從需求到代碼 121
15.3 代碼審查:讓 AI 做你的“第二雙眼睛” 121
15.4 重構輔助:讓 AI 幫你清理技術債務 122
15.5 文檔生成:讓 AI 替你寫文檔 123
15.6 調試支持:讓 AI 幫你找問題 123
15.7 AI 寫代碼時代的程序員價值 124
第 16 講 瀏覽器自動化 127
16.1 從一次“手抽筋”的經歷說起 127
16.2 瀏覽器自動化的核心原理 128
16.3 準備工作:安裝 Browser Skill 128
16.4 基礎操作:讓 AI 幫你填表 129
16.5 數據采集:讓 AI 替你“爬蟲” 129
16.6 表單填寫:自動申報、自動註冊 130
16.7 狀態監控:讓 AI 盯著網頁變化 130
16.8 處理反爬與驗證碼 130
16.9 與數據庫集成:讓數據自動入庫 132
第 17 講 數據處理 135
17.1 從一次“Excel 崩潰”說起 135
17.2 數據清洗:讓 AI 當“清潔工” 136
17.3 數據分析:從統計到洞察 136
17.4 數據可視化:一圖勝千言 137
17.5 報告生成:從數據到文檔 137
第 18 講 文檔處理 140
18.1 從一次“熬夜寫報告”說起 140
18.2 文檔生成:從 0 到 1 141
18.3 文檔理解:從文檔到答案 141
18.4 文檔轉換:格式自由切換 142
18.5 文檔審閱:AI 當校對員 142
第 19 講 系統操作 145
19.1 從一次“半夜重啟”說起 145
19.2 系統操作能力全景 146
19.3 文件系統操作 146
19.4 日誌監控與告警 147
19.5 定時任務:讓 AI 按時幹活 147
19.6 自動化運維場景 147
第 20 講 多智能體協作 151
20.1 從一次“萬能 AI”的失敗說起 151
20.2 多智能體協作模式 152
20.3 如何創建多個 Agent 153
20.4 配置 Agent 間通信 153
20.5 實戰:開發團隊的“三個小龍蝦” 154
20.6 任務分解的藝術 155
20.7 沖突解決 155
第 21 講 知識庫構建 158
21.1 從一次“瞎編”說起 158
21.2 什麼是 RAG 159
21.3 知識庫的構成 159
21.4 構建知識庫的步驟 160
21.5 知識庫維護 161
21.6 知識庫優化技巧 161
第 22 講 提示工程 165
22.1 從一次“問錯問題”說起 165
22.2 什麼是提示工程 166
22.3 提示結構的黃金法則 166
22.4 常見提示技巧 167
22.5 提示詞優化疊代 168
22.6 常見提示陷阱 168
第 23 講 性能調優 171
23.1 從一次“慢到懷疑人生”說起 171
23.2 性能瓶頸分析 172
23.3 模型選擇優化 172
23.4 緩存策略 173
23.5 並發處理 173
23.6 Token 消耗優化 174
23.7 監控與分析 175
23.8 調優實戰案例 175
第 24 講 故障排查 178
24.1 從一次“裝死”說起 178
24.2 故障分類 178
24.3 排查方法論:五步法 179
24.4 常見故障及解決方案 180
24.5 故障預防 181
第 25 講 持續學習 184
25.1 從一次“驚喜”說起 184
25.2 持續學習的三種方式 184
25.3 反饋學習:從錯誤中進步 185
25.4 微調學習:讓模型更懂你 185
IX 目錄
25.5 知識更新:保持信息新鮮 186
25.6 學習的邊界與倫理 187
實戰篇:場景應用——讓 AI 創造價值
第 26 講 學術研究 192
26.1 從一次整理文獻的經歷說起 192
26.2 學術研究全流程 AI 輔助 193
26.3 學術倫理紅線 194
26.4 高校的 AI 使用規範 194
第 27 講 政務辦公 197
27.1 從一次“不敢用”說起 197
27.2 政務場景的特殊要求 198
27.3 政務應用場景 198
27.4 政務部署的“三條紅線” 199
27.5 廣東“智慧蝦欄”實踐 200
第 28 講 企業管理 203
28.1 從一次“買了不用”說起 203
28.2 企業管理中的 AI 應用場景 204
28.3 企業部署的“三步走”策略 205
28.4 組織架構的調整 205
28.5 績效考核怎麼變 206
第 29 講 市場營銷 209
29.1 從一次“內容枯竭”說起 209
29.2 市場營銷全流程 AI 賦能 210
X 圈養“小龍蝦”指南
第 30 講 財務金融 213
30.1 從一次“差點出事”說起 213
30.2 財務金融的應用場景 214
30.3 零容錯場景的應對 215
30.4 金融機構的實踐 215
第 31 講 教育培訓 218
31.1 從一次“陪娃寫作業”的崩潰說起 218
31.2 教育培訓的應用場景 219
31.3 倫理邊界 220
第 32 講 醫療健康 223
32.1 從一次“AI 誤診”的恐慌說起 223
32.2 醫療健康的 AI 應用場景 224
32.3 安全紅線 225
32.4 醫療 AI 的合規要求 225
第 33 講 法律實務 228
33.1 從一次“AI 寫合同”的險情說起 228
33.2 法律實務的應用場景 229
33.3 律師的職業底線 230
33.4 律所的 AI 實踐 231
第 34 講 媒體出版 234
34.1 從一次“AI 寫新聞”的爭議說起 234
34.2 媒體出版的 AI 應用場景 235
34.3 新聞倫理紅線 236
第 35 講 創意產業 239
35.1 從一次“創意枯竭”說起 239
35.2 創意產業的 AI 應用場景 240
35.3 版權與倫理問題 241
第 36 講 個人生活 244
36.1 從一次“生活失控”說起 244
36.2 個人生活的 AI 應用場景 245
36.3 個人使用的安全邊界 246
第 37 講 跨場景整合 249
37.1 從一次“各自為政”的混亂說起 249
37.2 整合的層次 250
37.3 整合的技術實現 250
37.4 個人中樞的構建 252
37.5 企業中樞的構建 252
37.6 整合的價值 253
安全篇:風險防控——把“小龍蝦”圈好
第 38 講 風險全景圖 256
38.1 從一次“風險失控”的教訓說起 256
38.2 風險全景圖 257
38.3 技術風險 257
38.4 安全風險 258
38.5 合規風險 259
38.6 倫理風險 259
38.7 業務風險 260
第 39 講 數據安全 263
39.1 從一次“數據裸奔”說起 263
39.2 數據分類分級 264
39.3 訪問控制 265
39.4 傳輸加密 266
39.5 存儲加密 266
39.6 脫敏處理 267
39.7 生命周期管理 267
第 40 講 系統安全 271
40.1 從一次“裸奔”被黑說起 271
40.2 網絡層防護 272
40.3 主機層防護 273
40.4 容器層防護 274
40.5 入侵檢測與監控 275
40.6 備份與恢復 276
第 41 講 內容安全 279
41.1 從一次“AI 爆粗口”的風波說起 279
41.2 內容風險的類型 279
41.3 內容安全的三道防線 280
41.4 敏感信息泄露防護 281
41.5 有害內容審核 282
41.6 版權侵權防護 282
第 42 講 合規治理 285
42.1 從一次“違法爬蟲”說起 285
42.2 OpenClaw 涉及的主要法律法規 286
42.3 企業部署 OpenClaw 的合規路徑 290
42.4 算法備案與安全評估 291
42.5 數據出境合規 291
第 43 講 倫理考量 294
43.1 從一次“算法歧視”的爭議說起 294
43.2 AI 倫理的 5 個維度 295
43.3 倫理風險在 OpenClaw 中的具體體現 296
43.4 倫理設計原則 297
43.5 倫理委員會的設立 297
第 44 講 組織管控 300
44.1 從一次“失控”的 AI 實驗說起 300
44.2 組織管控的四梁八柱 301
44.3 不同角色的職責 303
44.4 不同階段的管控重點 304
44.5 企業案例:某銀行的 AI 管控體系 304
第 45 講 應急響應 308
45.1 從一次“拖了三天”的應急說起 308
45.2 應急響應的 5 個階段 309
45.3 OpenClaw 常見應急場景及應對 311
45.4 應急演練 312
第 46 講 保險與轉移 315
46.1 從一次“賠破產”的風險說起 315
46.2 與 OpenClaw 相關的保險產品 315
XIV 圈養“小龍蝦”指南
46.3 保險選擇指南 317
46.4 保險不能替代什麼 318
46.5 國內保險市場現狀 318
第 47 講 國際視野 320
47.1 從一次“出海受阻”說起 320
47.2 歐盟模式:風險分級、嚴格監管 321
47.3 美國模式:創新優先、行業自律 321
47.4 中國模式:發展與安全並重 322
47.5 其他重要經濟體的動向 323
47.6 全球 AI 治理的趨同趨勢 323
47.7 對中國 OpenClaw 用戶的啟示 324
未來篇:趨勢展望——下一個“小龍蝦”時代
第 48 講 技術演進 328
48.1 從“只能看文字”到“多模態” 328
48.2 從“數字世界”到“物理世界”:具身智能 329
48.3 從“單兵作戰”到“群體智能” 329
48.4 從“通用”到“專精”:領域大模型 330
48.5 從“雲”到“端”:邊緣 AI 330
第 49 講 社會變革 333
49.1 從一次“AI 搶工作”的恐慌說起 333
49.2 就業結構的變化 333
49.3 教育重塑 334
49.4 組織進化 335
XV 目錄
49.5 治理創新 335
49.6 文明挑戰 336
第 50 講 行動指南 338
50.1 從今天開始的五步法 338
50.2 不同角色的行動建議 340
50.3 持續學習的路徑 340
50.4 最後的提醒 341
後記 343